Globale Angrebsvektorer ved Databrud i 2026
Cyberkriminelles metoder bliver stadig mere sofistikerede i 2026, hvor misbrug af legitime adgange og avancerede sociale manipuleringsteknikker dominerer trusselsbilledet. Denne rapport belyser de primære veje, som angribere benytter til at kompromittere virksomheders data. Forståelsen af disse angrebsvektorer er afgørende for at opbygge et robust og proaktivt cyberforsvar.
Markedsoversigt
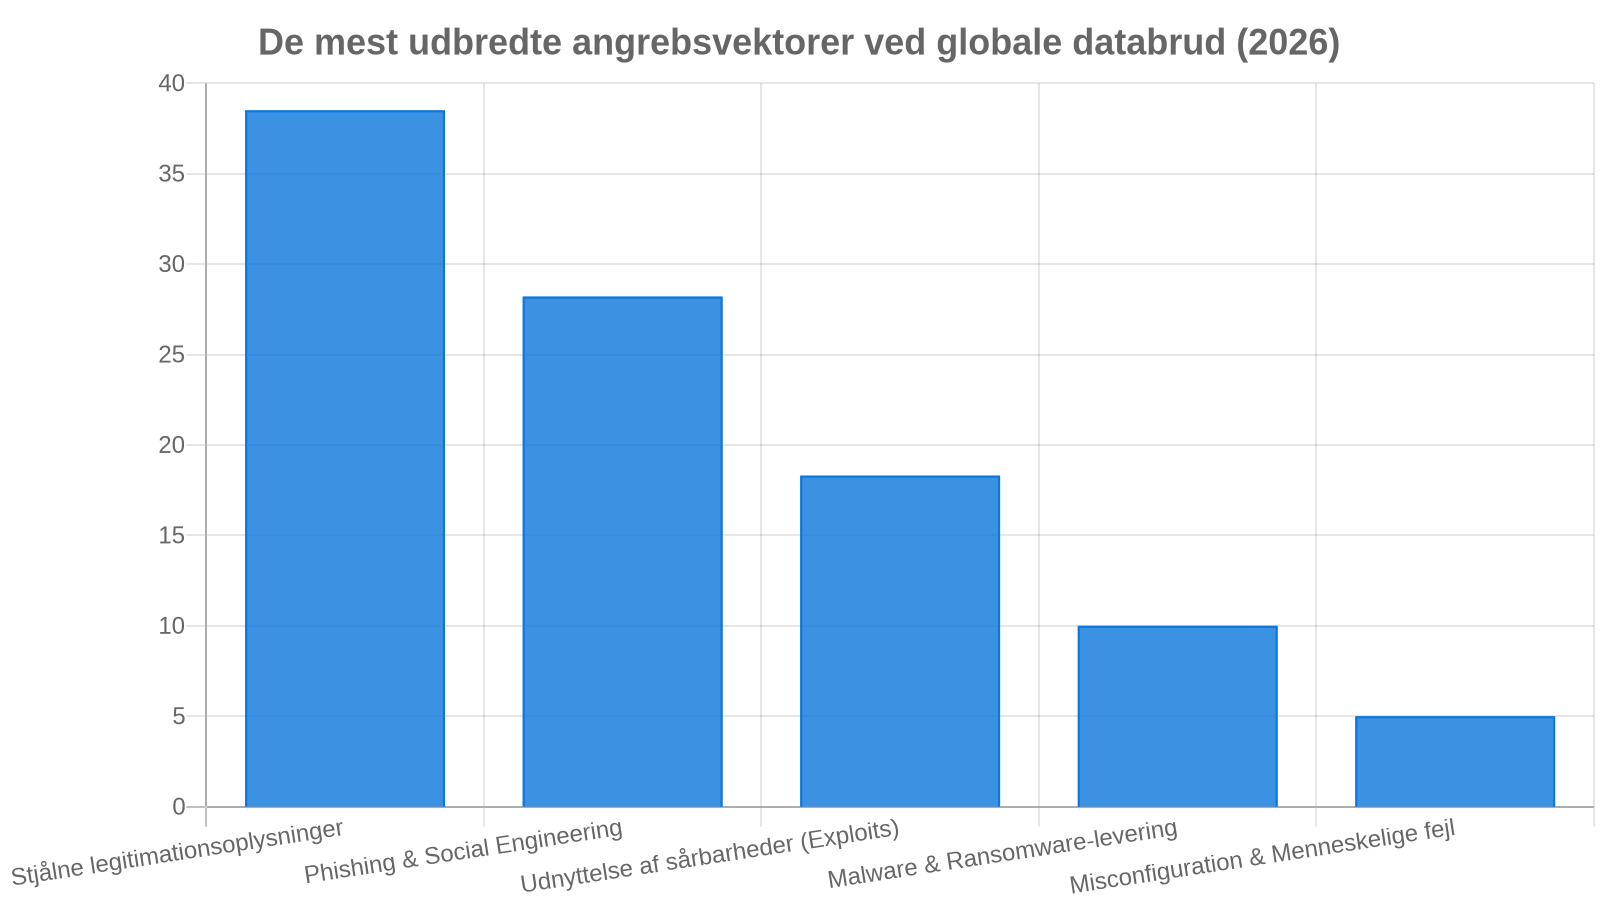
Hovedpunkter (Key Takeaways)
- Misbrug af stjålne eller lækkede legitimationsoplysninger (credentials) forbliver den hyppigste årsag til databrud på grund af svage adgangskoder og mangelfuld MFA-implementering.
- Phishing har udviklet sig markant med integrationen af AI, hvilket gør det muligt for angribere at generere fejlfrit og ekstremt troværdigt indhold i stor skala.
- Hurtig udnyttelse af Zero-Day sårbarheder og ulappede systemer (exploits) udgør en stigende trussel mod virksomheder med komplekse cloud-miljøer.
Datatabel
| Platform / Teknologi | Markedsandel |
|---|---|
| Stjålne legitimationsoplysninger | 38.5% |
| Phishing & Social Engineering | 28.2% |
| Udnyttelse af sårbarheder (Exploits) | 18.3% |
| Malware & Ransomware-levering | 10.0% |
| Misconfiguration & Menneskelige fejl | 5.0% |
Dybdegående Analyse
I 2026 ser vi en klar tendens til, at angribere i stigende grad vælger mindste modstands vej ved at logge ind frem for at bryde ind. Misbrug af stjålne legitimationsoplysninger (credentials) udgør fortsat den absolut største trussel mod globale organisationer. Denne tendens forstærkes af det voksende antal cloud-tjenester, hvor utilstrækkelig multifaktor-autentificering (MFA) eller fejlkonfigurerede Single Sign-On (SSO) løsninger efterlader vitale døre åbne. Samtidig har kommercialiseringen af ‘Access Brokerage’ – hvor specialiserede hackere sælger færdige adgange på det mørke net – gjort det lettere end nogensinde for mindre tekniske aktører at udføre komplekse databrud.
Phishing og social engineering indtager en solid andenplads, kraftigt understøttet af generativ kunstig intelligens. AI-værktøjer gør det nu muligt for it-kriminelle at eliminere sproglige fejl og automatisere målrettede angreb (spear phishing) mod nøglepersoner i virksomheder. Derudover viser data en markant stigning i udnyttelsen af kendte sårbarheder (exploits) i software-forsyningskæden (supply chain). Virksomheder kæmper fortsat med komplekse patch-management-processer, hvilket giver angribere et kritisk tidsvindue fra en sårbarhed offentliggøres, til den bliver lukket på alle interne systemer.
Datakilde: Verizon Data Breach Investigations Report (DBIR) 2026
Metode & Afgrænsning: Statistikken er baseret på analyse af verificerede globale sikkerhedshændelser og databrud indsamlet på tværs af offentlige og private organisationer i perioden op til 2026.