Cybertrusler mod danske virksomheder i 2026: Hyppigste angrebsformer
I 2026 står danske virksomheder overfor et stadigt mere komplekst trusselsbillede, hvor angrebsmetoderne bliver mere målrettede. Nye tal viser, at phishing og social engineering fortsat udgør den største trussel mod danske arbejdspladser. Samtidig vinder angreb gennem leverandørkæden hurtigt frem som en kritisk risikofaktor.
Oversigt & Nøgletal
Hovedpunkter (Key Takeaways)
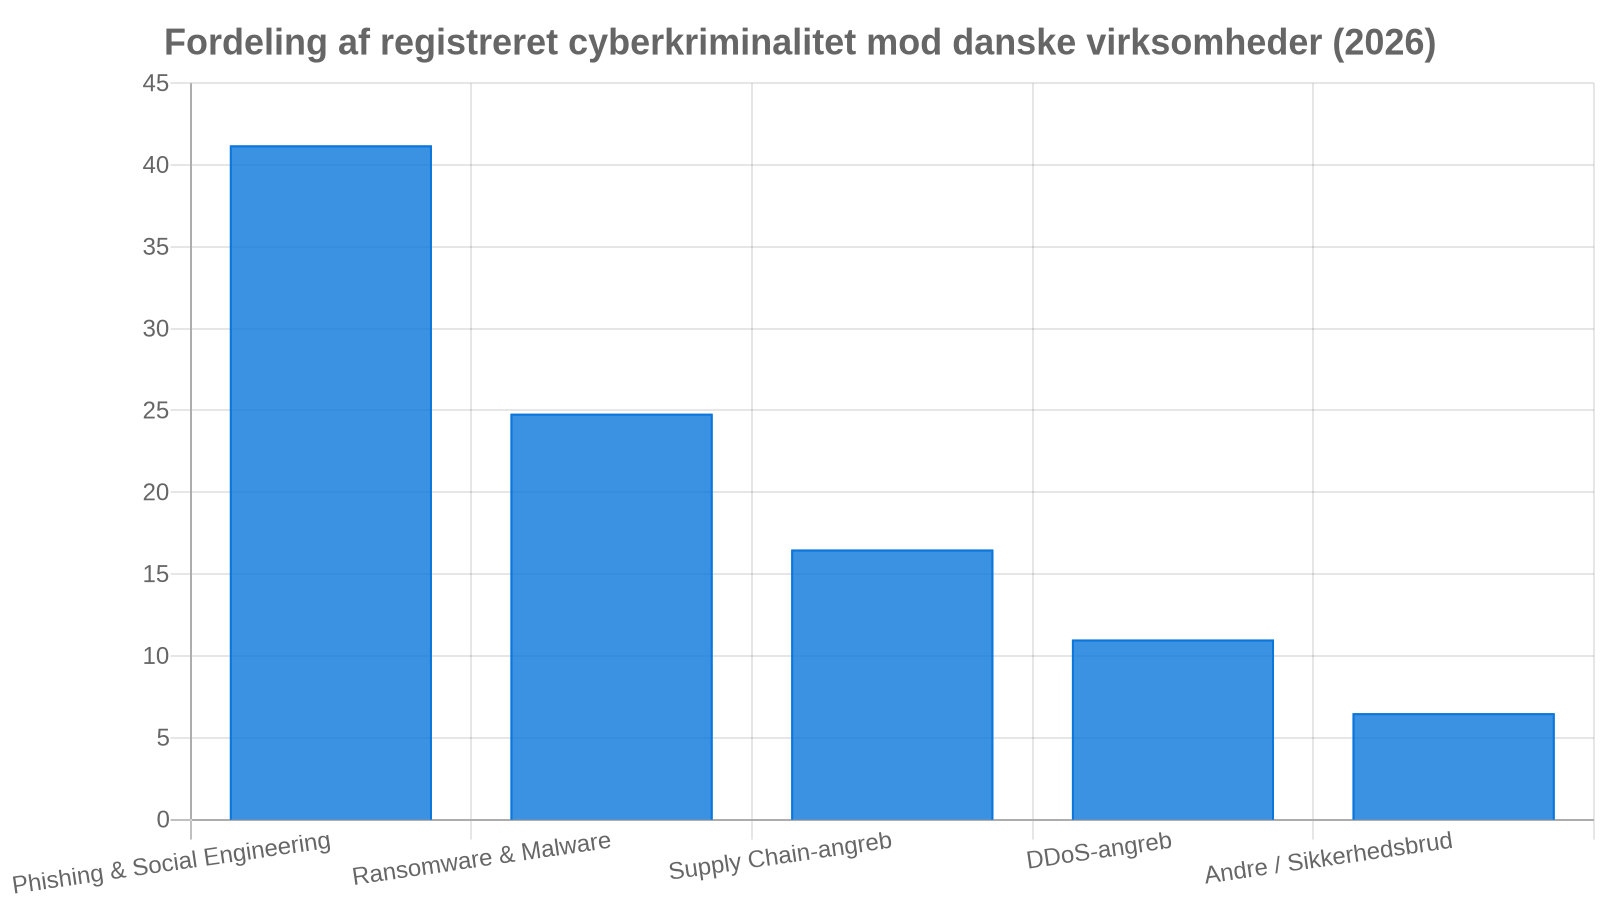
- Phishing og manipulative mails udgør over 40 % af alle registrerede sikkerhedshændelser i danske organisationer.
- Supply Chain-angreb er steget markant og rammer nu hver sjette danske virksomhed indirekte via underleverandører.
- Adfærdsregulerende sikkerhedstræning og strammere leverandørstyring har højeste prioritet i danske direktioner i 2026.
Datatabel
| Kategori / Segment | Andel |
|---|---|
| Phishing & Social Engineering | 41.2% |
| Ransomware & Malware | 24.8% |
| Supply Chain-angreb | 16.5% |
| DDoS-angreb | 11.0% |
| Andre / Sikkerhedsbrud | 6.5% |
Dybdegående Analyse
Trusselsbilledet mod det danske erhvervsliv har i 2026 nået et nyt niveau af sofistikering. Data fra danske sikkerhedsanalyser og erhvervsorganisationer peger på, at over 41 % af alle rapporterede hændelser starter med social engineering eller avancerede phishing-forsøg. Med den udbredte brug af generative AI-værktøjer blandt cyberkriminelle er phishing-mails på fejlfrit dansk blevet betydeligt sværere at gennemskue, hvilket udfordrer medarbejdernes opmærksomhed og skaber nye sårbarheder i både små og store virksomheder.
Ransomware forbliver en af de mest økonomisk skadelige angrebsformer for danske SMV’er, men i 2026 ses en bemærkelsesværdig vækst i leverandørkædeangreb (Supply Chain-angreb). Mange IT-kriminelle går nu målrettet efter mindre, specialiserede underleverandører for at skaffe sig adgang til større danske koncerner eller den offentlige sektor. Dette har fremskyndet implementeringen af skærpede kravene til leverandørstyring og NIS2-compliance i hele det danske erhvervsliv.
Datakilde: Center for Cybersikkerhed (CFCS) & Dansk Erhverv
Metode & Afgrænsning: Opgørelsen bygger på indberettede IT-sikkerhedshændelser og spørgeskemaundersøgelser blandt 1.200 danske private og offentlige virksomheder gennemført i starten af 2026.