Cybertrusler i EU 2026: De hyppigste angrebsformer mod europæiske organisationer
Ransomware og målrettet phishing udgør over halvdelen af alle registrerede sikkerhedshændelser mod europæiske virksomheder og myndigheder i 2026. Samtidig har implementeringen af NIS2-direktivet tvunget europæiske organisationer til markant mere transparent indberetning af hændelser.
Oversigt & Nøgletal
Hovedpunkter (Key Takeaways)
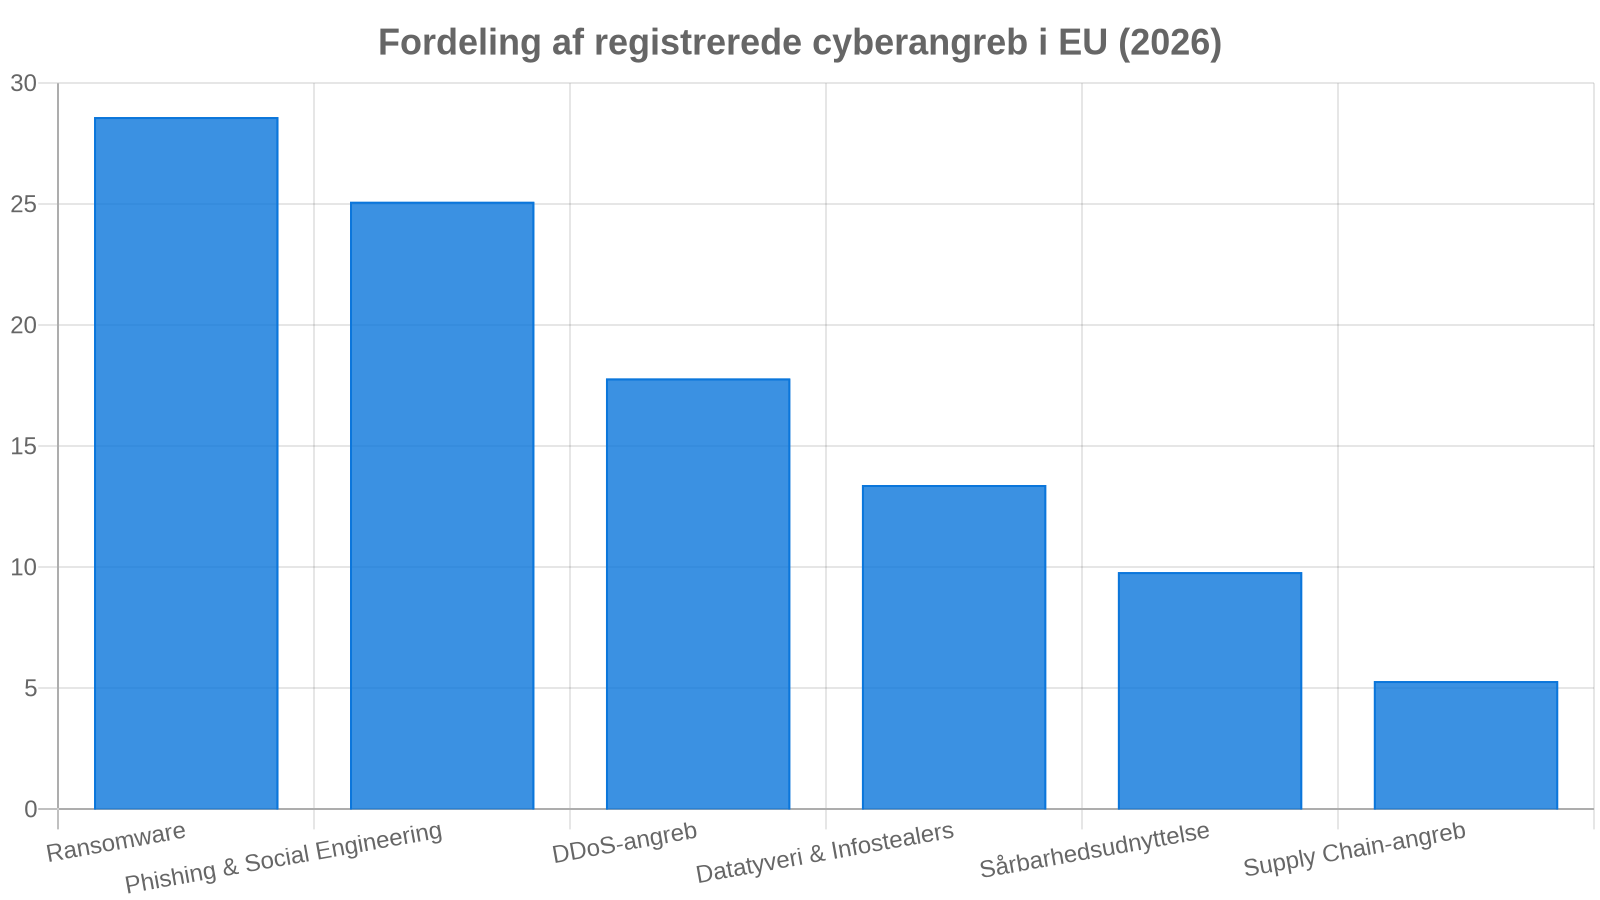
- Ransomware forbliver den største trussel i EU med 28,6 % af samtlige verificerede cyberangreb, forstærket af automatiserede AI-angrebsværktøjer.
- DDoS-angreb udgør 17,8 % og drives i stigende grad af geopolitisk motiverede hacktivist-grupper mod offentlig infrastruktur og finansielle institutioner.
- Supply chain-kompromitteringer tegner sig for 5,3 %, men vurderes af ENISA som havende den højeste gennemsnitlige skadesomkostning pr. hændelse.
Datatabel
| Kategori / Segment | Andel |
|---|---|
| Ransomware | 28.6% |
| Phishing & Social Engineering | 25.1% |
| DDoS-angreb | 17.8% |
| Datatyveri & Infostealers | 13.4% |
| Sårbarhedsudnyttelse | 9.8% |
| Supply Chain-angreb | 5.3% |
Dybdegående Analyse
Det europæiske trusselsbillede i 2026 er præget af en hidtil uset professionalisering blandt trusselsaktører, som kombinerer avancerede AI-drevne angrebsteknikker med traditionel pengeafpresning. Ransomware topper fortsat statistikken med 28,6 % af hændelserne, hvor angribere i dag i højere grad fokuserer på multilateral afpresning; frem for blot at kryptere data truer bagmændene systematisk med offentliggørelse af personhenførbare data samt underretning af tilsynsmyndigheder for at maksimere presset på ofrene. Phishing og social engineering ligger lige i hælene med 25,1 %, drevet af hyper-personaliseret indhold og deepfake-manipuleret kommunikation, som omgår traditionelle spam- og sikkerhedsfiltre.
Parallelt hermed har fuldbyrdelsen af EU’s skærpede cybersikkerhedslovgivning, herunder NIS2 og DORA-forordningen for den finansielle sektor, ført til et skift i organisationers forsvarsstrategi. Selvom DDoS-angreb (17,8 %) fortsat plager kritisk transport-, energi- og regeringsinfrastruktur som følge af geopolitiske spændinger, er det især supply chain-angreb (5,3 %) og sårbarhedsudnyttelse (9,8 %), der volder sikkerhedschefer de største bekymringer. Europæiske virksomheder investerer derfor massivt i kontinuerlig tredjeparts-risikostyring og zero trust-arkitektur for at dæmme op for sårbarheder i den fælleseuropæiske digitale forsyningskæde.
Datakilde: ENISA (European Union Agency for Cybersecurity) & EU-Kommissionen
Metode & Afgrænsning: Opgørelsen baserer sig på ENISA Threat Landscape 2026-data samt aggregerede indberetninger fra nationale CSIRT-enheder og tilsynsmyndigheder på tværs af EU’s medlemslande.