Cybersikkerhed i EU-virksomheder 2026: De mest udbredte digitale værn
Nye data fra Eurostat og cybersikkerhedsagenturet ENISA viser, at europæiske virksomheder i 2026 i stigende grad styrker det tekniske beredskab under indtryk af EU’s skærpede NIS2-regulering. Multifaktor-autentificering og ekstern sikkerhedskopiering er blevet standardværktøjer på tværs af medlemslandene, mens adfærdsbaseret medarbejdertræning stadig mangler bred forankring.
Oversigt & Nøgletal
Hovedpunkter (Key Takeaways)
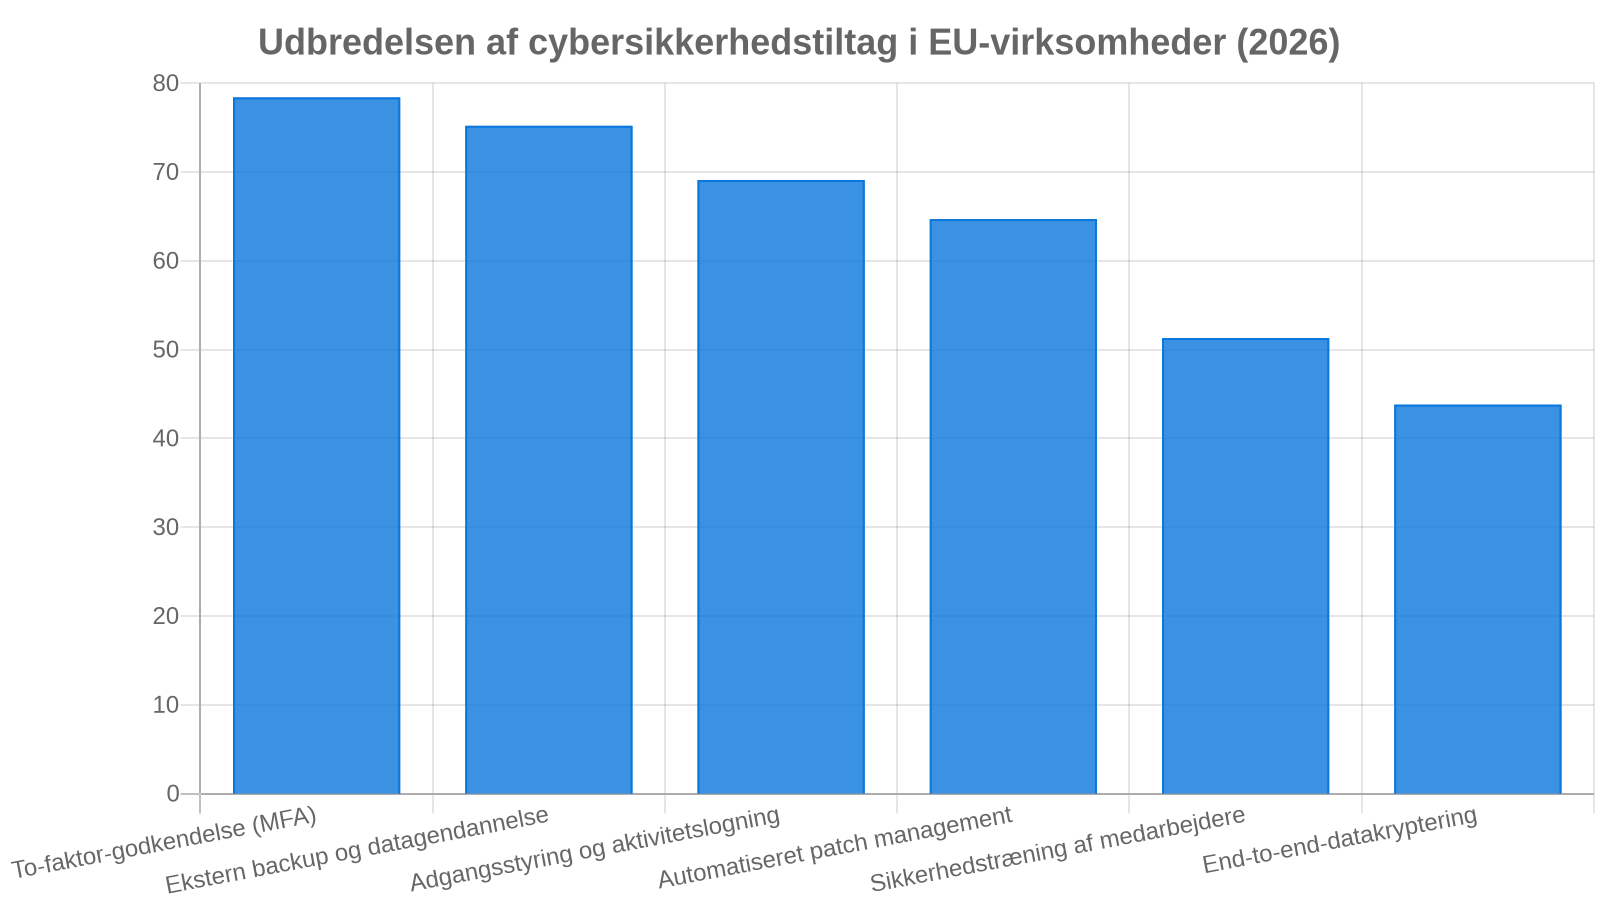
- To-faktor-godkendelse (MFA) er nu det mest anvendte sikkerhedsværn og findes hos 78,4 % af virksomhederne i EU.
- Regelmæssig sikkerhedstræning af medarbejderne er fortsat en akilleshæl; kun 51,3 % af de europæiske organisationer gennemfører systematiske kurser i digital sikkerhed.
- NIS2-direktivet har sat mærkbare spor i 2026, hvor kravene til hændelseslogning og redundant backup har løftet det tekniske bundniveau markant i de berørte sektorer.
Datatabel
| Kategori / Segment | Andel |
|---|---|
| To-faktor-godkendelse (MFA) | 78.4% |
| Ekstern backup og datagendannelse | 75.2% |
| Adgangsstyring og aktivitetslogning | 69.1% |
| Automatiseret patch management | 64.7% |
| Sikkerhedstræning af medarbejdere | 51.3% |
| End-to-end-datakryptering | 43.8% |
Dybdegående Analyse
Implementeringen af NIS2-direktivet har for alvor konsolideret sig på tværs af EU’s erhvervsliv i 2026, hvilket afspejler sig markant i virksomhedernes teknologiske prioriteringer. Hvor multifaktor-autentificering (MFA) for blot få år siden primært var forbeholdt finanssektoren og store koncerner, har kravet om basal identitetsstyring spredt sig til 78,4 % af alle EU-virksomheder med ti eller flere ansatte. Samtidig sikrer tre ud af fire organisationer nu deres kritiske forretningsdata via eksterne, adskilte backups for at imødegå den konstante trussel fra destruktiv ransomware. Det europæiske erhvervsliv har dermed hævet sit tekniske beredskab markant sammenlignet med det foregående årti, hvor mange organisationer opererede uden tilstrækkelig redundans.
På trods af fremgangen på den tekniske front udgør den menneskelige faktor fortsat den største sårbarhed i det europæiske cyberforsvar. Selvom phishing og social engineering er skyld i størstedelen af de registrerede sikkerhedsbrud, tilbyder blot 51,3 % af virksomhederne løbende uddannelse og phishing-simulationer til deres medarbejdere. Der ses desuden en udtalt kløft mellem Nord- og Vesteuropa, hvor implementeringsgraden af kryptering og proaktiv træning ligger markant over EU-gennemsnittet, og dele af Sydeuropa og CEE-regionen, hvor små og mellemstore virksomheder fortsat kæmper med at afsætte de nødvendige ressourcer til at opfylde de skærpede regulatoriske forventninger.
Datakilde: Eurostat & ENISA
Metode & Afgrænsning: Data bygger på Eurostats årlige undersøgelse af ICT-anvendelse og e-handel i virksomheder med 10 eller flere ansatte på tværs af EU’s 27 medlemslande, suppleret med vurderinger fra ENISA Threat Landscape 2026.