Sikkerhedshændelser i danske SMV’er 2026: Her rammer angrebene
Phishing og målrettet manipulation forbliver den absolut største trussel mod mindre og mellemstore danske virksomheder i 2026. Nye tal viser, at over halvdelen af de berørte SMV’er har oplevet medarbejderrettede svindelforsøg, mens kontoovertagelser udgør det næststørste problem.
Oversigt & Nøgletal
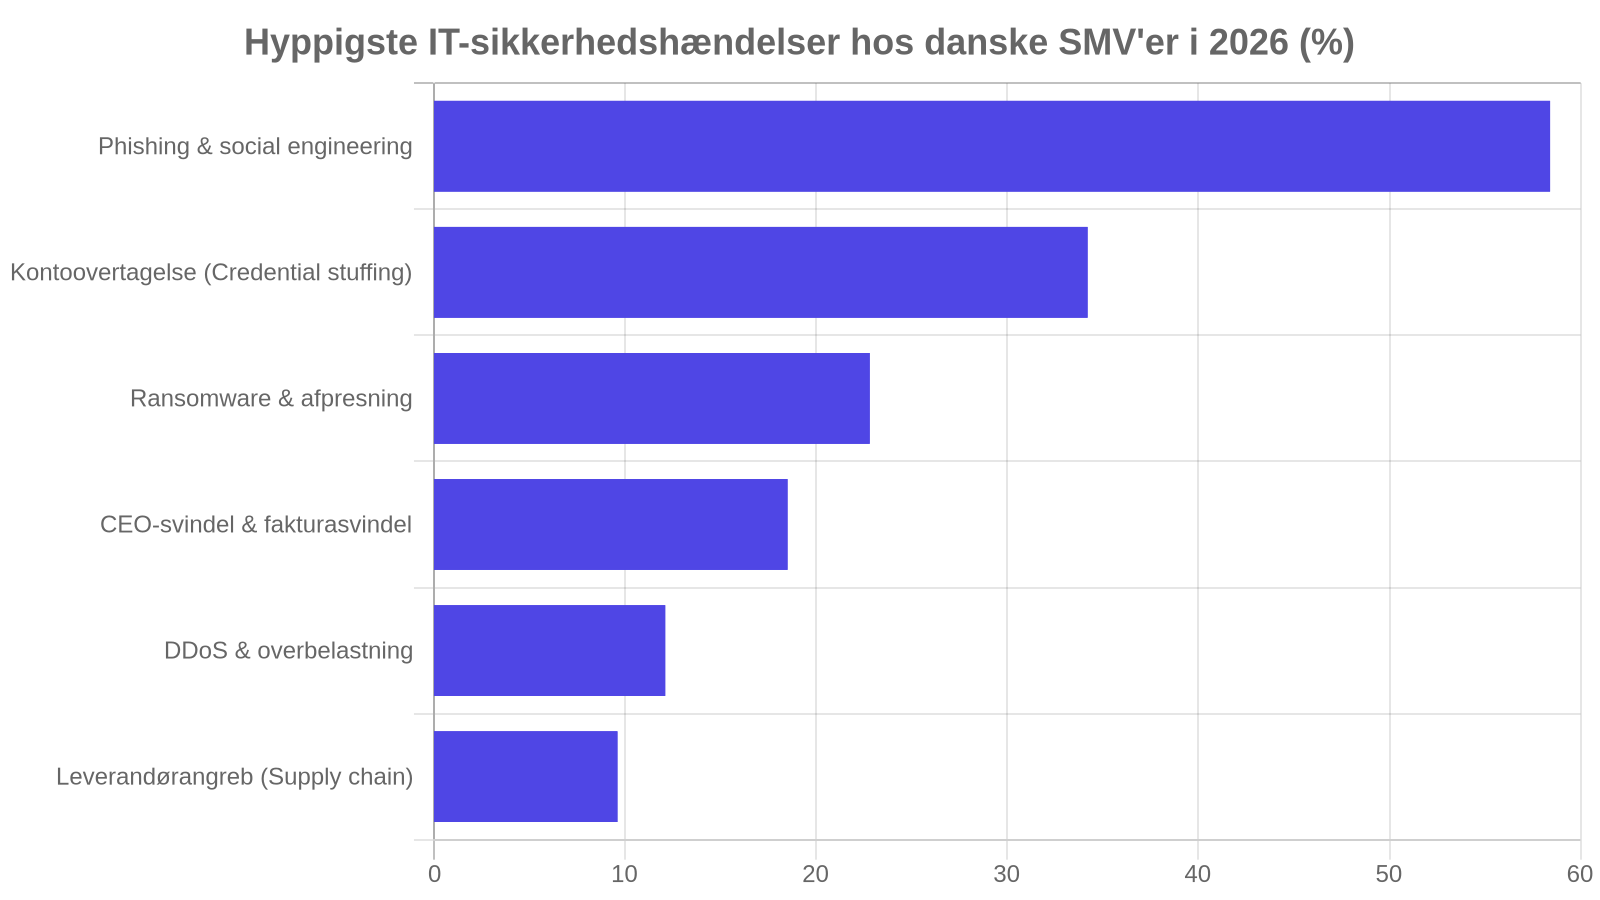
Hovedpunkter (Key Takeaways)
- Phishing og manipulation topper listen og rammer 58,4 % af de berørte virksomheder via sofistikerede e-mails og AI-genereret svindel.
- Kontoovertagelser rammer mere end hver tredje SMV, ofte forårsaget af genbrugte adgangskoder eller manglende flerfaktorlogin.
- Angreb via tredjepartsleverandører udgør nu knap 10 %, hvilket afspejler en stigende sårbarhed i integrerede cloud-økosystemer.
Datatabel
| Kategori / Segment | Andel |
|---|---|
| Phishing & social engineering | 58.4% |
| Kontoovertagelse (Credential stuffing) | 34.2% |
| Ransomware & afpresning | 22.8% |
| CEO-svindel & fakturasvindel | 18.5% |
| DDoS & overbelastning | 12.1% |
| Leverandørangreb (Supply chain) | 9.6% |
Dybdegående Analyse
Den hastige udbredelse af generative AI-værktøjer blandt cyberkriminelle har gjort phishing-kampagner markant mere troværdige på fejlfrit dansk. SMV’er, der ofte råder over begrænsede interne sikkerhedsressourcer, fungerer som attraktive indgangsvinkler for angribere, der søger let adgang til virksomhedsnetværk eller finansielle transaktioner via fakturamanipulation. Desuden viser tallene for 2026, at kontoovertagelser udgør et accelererende problem, primært fordi implementeringen af phishing-resistente MFA-løsninger (såsom FIDO2-nøgler) fortsat halter bagud i mindre organisationer.
Ransomware er rykket fra bredt spredte angreb til mere kalkulerede afpresninger mod SMV’er, hvor driftstab hurtigt kan true forretningens eksistens. Samtidig presser skærpede EU-krav som NIS2-direktivet indirekte de mindre underleverandører til at styrke deres cybersikkerhed, da store koncerner i stigende grad kræver dokumenteret digital modstandskraft fra hele deres værdikæde for at dæmme op for supply chain-angreb.
Datakilde: Digitaliseringsstyrelsen & Danmarks Statistik
Metode & Afgrænsning: Baseret på den årlige undersøgelse af IT-sikkerhed i erhvervslivet for 2026, indsamlet blandt et repræsentativt udsnit af danske virksomheder med 10-249 ansatte. Respondenter kunne angive flere hændelsestyper.