Cyberangreb mod europæiske sektorer i 2026: De mest udsatte brancher
Europæiske organisationer oplever et vedvarende pres fra statsstøttede hackere og cyberkriminelle netværk i 2026. Nye tal viser, at den offentlige forvaltning og finanssektoren topper listen over de mest målrettede brancher i Den Europæiske Union.
Oversigt & Nøgletal
Hovedpunkter (Key Takeaways)
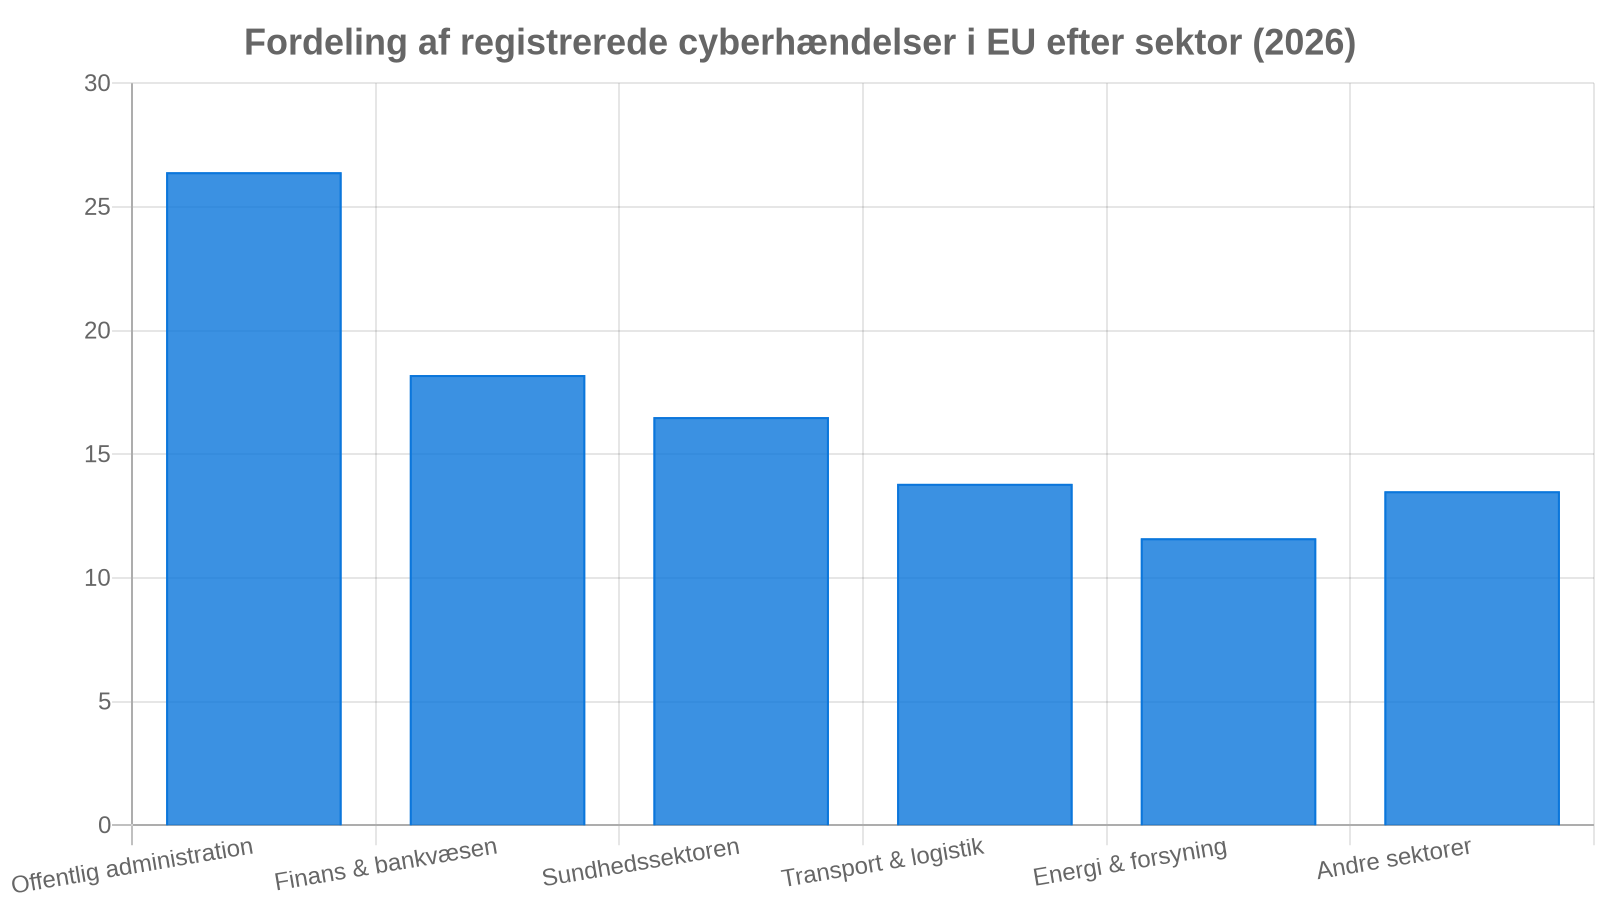
- Offentlig administration er det primære mål og tegner sig for over en fjerdedel (26,4 %) af alle registrerede angreb i EU.
- Sundhedssektoren er fortsat i kritisk søgelys med 16,5 % af hændelserne, ofte drevet af afpresningsforsøg via ransomware.
- Implementeringen af NIS2-direktivet har øget rapporteringsgraden markant i forsynings- og transportsektorerne.
Datatabel
| Kategori / Segment | Andel |
|---|---|
| Offentlig administration | 26.4% |
| Finans & bankvæsen | 18.2% |
| Sundhedssektoren | 16.5% |
| Transport & logistik | 13.8% |
| Energi & forsyning | 11.6% |
| Andre sektorer | 13.5% |
Dybdegående Analyse
I 2026 har trusselsbilledet mod europæisk infrastruktur konsolideret sig omkring samfundskritiske funktioner. Den offentlige administration topper suverænt statistikken med 26,4 % af samtlige registrerede hændelser. Geopolitiske spændinger og aktivistiske grupper anvender i stigende grad overbelastningsangreb (DDoS) og identitetstyveri som redskaber til at forstyrre borgerrettede digitale tjenester, mens statslige aktører søger adgang til strategisk viden og efterretninger på tværs af EU-medlemslandenes ministerier og styrelser.
Samtidig tegner finanssektoren (18,2 %) og sundhedsvæsenet (16,5 %) sig tilsammen for over en tredjedel af angrebene. Hvor finansielle institutioner generelt råder over modne forsvarsværker mod sofistikerede svindelnumre, kæmper sundhedssektoren fortsat med ældre IT-systemer og pressede beredskaber, hvilket gør sygehuse til oplagte ofre for cyberkriminelle afpresningsbander. Den skærpede håndhævelse af EU’s NIS2- og DORA-regulativer har dog medført en hidtil uset transparens, hvilket afspejles i hurtigere varsling og stærkere koordinering mellem nationale CSIRT-enheder i 2026.
Datakilde: ENISA (Den Europæiske Unions Agentur for Cybersikkerhed)
Metode & Afgrænsning: Data baserer sig på indberettede hændelser til ENISA og de nationale cybersikkerhedscentre (CSIRT’er) på tværs af EU’s 27 medlemslande under NIS2-tilsynsrammen for 2026.