GDPR-bøder i EU 2026: Hvilke overtrædelser koster virksomhederne dyrest?
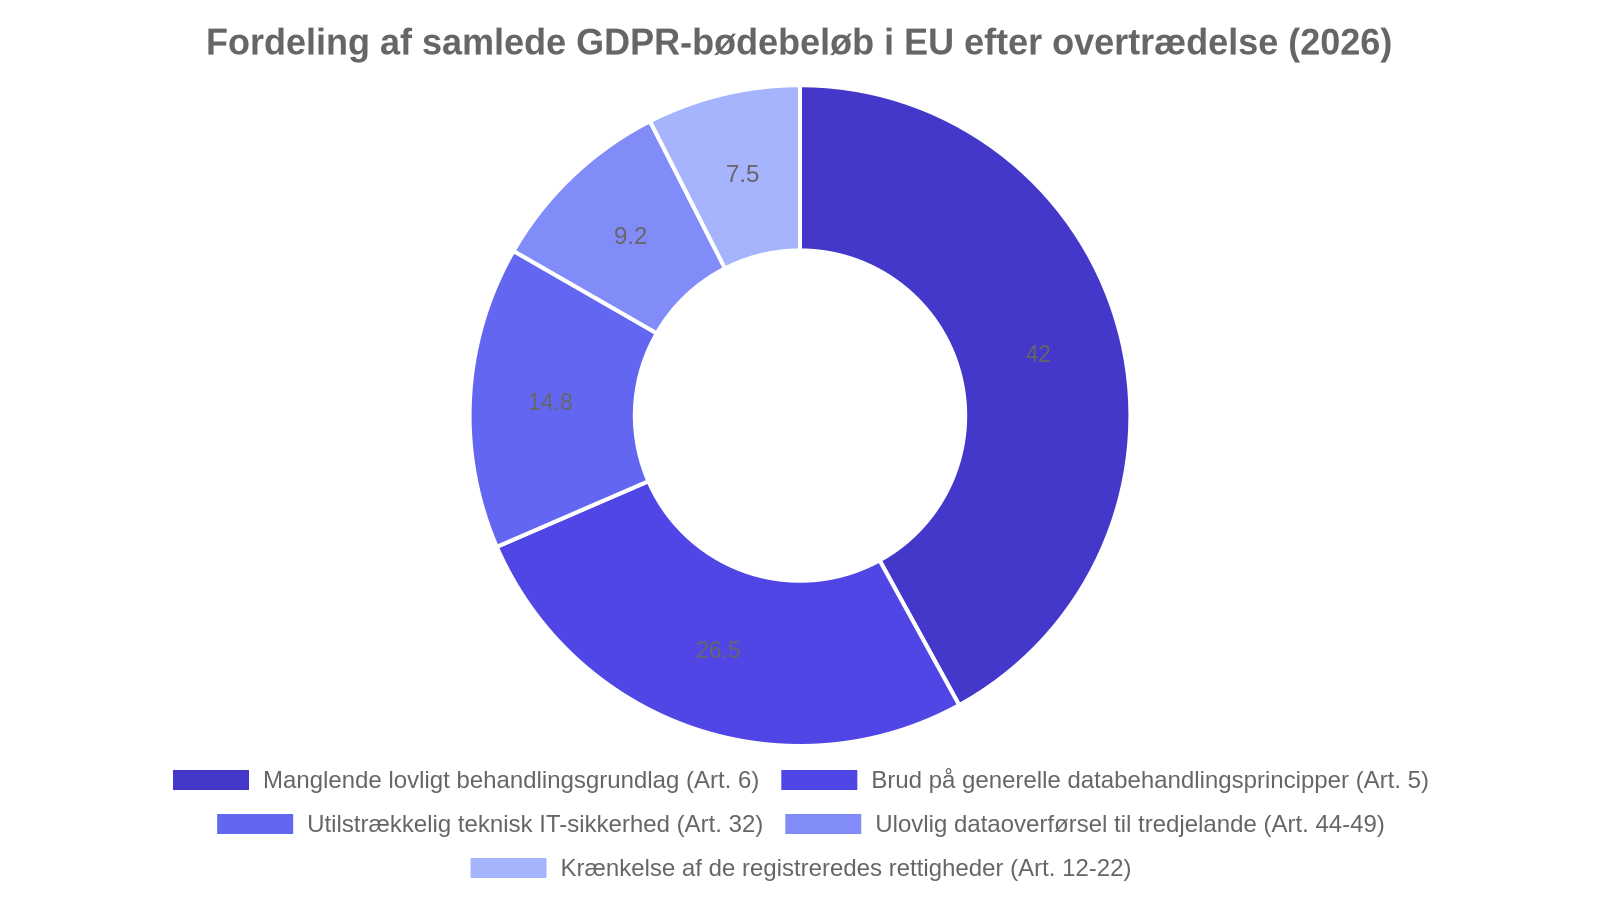
I 2026 udgør overtrædelser af kravet om lovligt behandlingsgrundlag (artikel 6) hele 42,0 % af den samlede bødevolumen udstedt af de europæiske datatilsyn. Tilsidesættelse af de grundlæggende principper for databehandling tegner sig for yderligere 26,5 %, mens tekniske sikkerhedsbrister udgør knap 15 %. Tallene viser, at de europæiske myndigheder i stigende grad rammer uigennemsigtig dataindsamling og mangelfuldt samtykke frem for udelukkende eksterne hackerangreb.
Oversigt & Nøgletal
Hovedpunkter (Key Takeaways)
- Ulovligt behandlingsgrundlag koster dyrest: Manglende gyldigt samtykke og ulovlig profilering står for over fire ud af ti bødekroner i EU.
- Fokus på AI og cloud-overførsler: Ulovlige dataoverførsler til tredjelande (artikel 44-49) udgør 9,2 % som følge af skærpet kontrol med internationale cloud-tjenester og AI-træningsdata.
- Teknisk IT-sikkerhed straffes hårdt: Utilstrækkelige tekniske og organisatoriske foranstaltninger (artikel 32) tegner sig for 14,8 % af det samlede bødebeløb efter datalæk og sårbarheder.
Datatabel
| Kategori / Segment | Andel |
|---|---|
| Manglende lovligt behandlingsgrundlag (Art. 6) | 42.0% |
| Brud på generelle databehandlingsprincipper (Art. 5) | 26.5% |
| Utilstrækkelig teknisk IT-sikkerhed (Art. 32) | 14.8% |
| Ulovlig dataoverførsel til tredjelande (Art. 44-49) | 9.2% |
| Krænkelse af de registreredes rettigheder (Art. 12-22) | 7.5% |
Dybdegående Analyse
Håndhævelsen af EU’s generelle databeskyttelsesforordning har i 2026 nået et modenhedsniveau, hvor de nationale datatilsyn, koordineret gennem Det Europæiske Databeskyttelsesråd (EDPB), i langt højere grad målretter sanktionerne mod systematiske overtrædelser i virksomheders forretningsmodeller. Bøder relateret til artikel 6 og artikel 5 tegner sig tilsammen for næsten 70 % af det samlede sanktionsbeløb. Denne markante dominans skyldes primært skærpet tilsyn med uigennemskuelig adfærdsbaseret markedsføring, ulovlig sporing på tværs af platforme samt træning af kunstig intelligens på personoplysninger uden behørigt retsgrundlag.
Samtidig repræsenterer overtrædelser af artikel 32 om datasikkerhed 14,8 % af sanktionerne, hvilket afspejler konsekvenserne af manglende multifaktorautentificering, svag kryptering og utilstrækkelige nødplaner ved sikkerhedshændelser. Også overførsler til tredjelande (artikel 44-49) udgør en betydelig post på 9,2 %, drevet af vedvarende granskning af amerikanske cloud-infrastrukturer og grænseoverskridende datastrømme. Virksomheder i Europa må derfor sande, at compliance i 2026 kræver proaktiv governance og dybdegående dokumentation for enhver databehandling.
Datakilde: European Data Protection Board (EDPB) & CMS GDPR Enforcement Tracker
Metode & Afgrænsning: Opgørelsen er baseret på aggregerede data over offentliggjorte administrative GDPR-bøder udstedt af databeskyttelsesmyndigheder i EU/EØS frem til primo 2026, fordelt efter overtrådt hovedartikel.